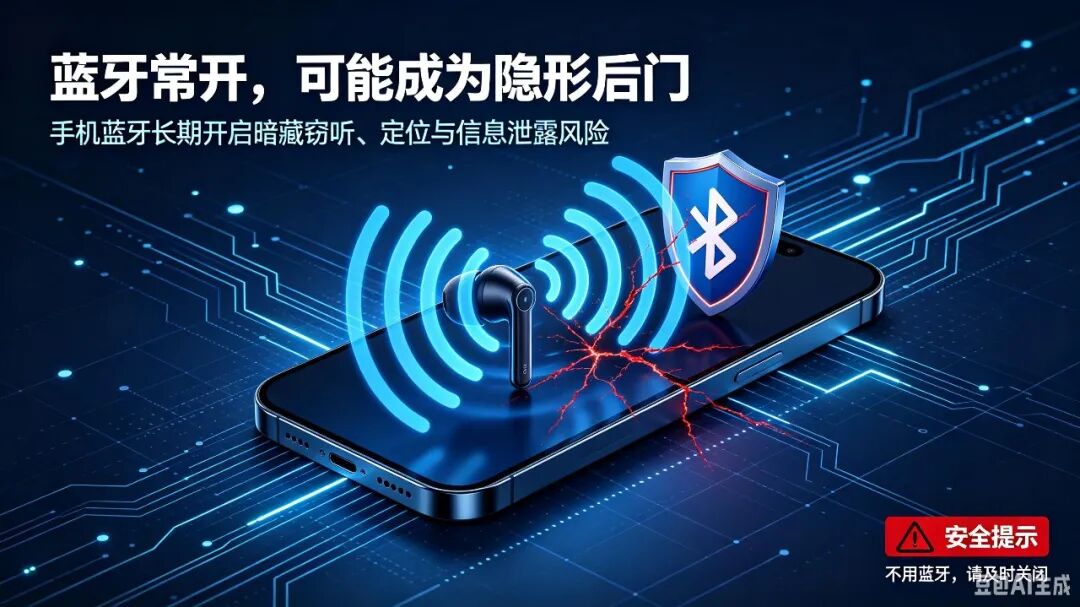
不知道大家有没有这样的习惯:手机蓝牙打开之后,就很少主动关闭。连完耳机、手环之后,蓝牙一直处于开启状态。很多人以为蓝牙只是用来连接配件,却忽略了这小小的无线功能,有可能成为隐私泄露、信息泄密的“隐形后门”。
近期,据央视新闻报道,多地公安、国家安全部门发布安全提示:手机蓝牙长期保持开启暗藏重大安全风险。不法分子可以利用蓝牙技术漏洞,在商场、咖啡馆、地铁等公共场所,假借会议信号广播、协议认证、免费Wi-Fi等名义,诱导群众连接陌生蓝牙设备。一旦配对成功,就可能发生通话被远程窃听、设备定位被获取、个人敏感信息被盗取等问题,不仅侵害公民个人隐私,还会对国家秘密安全构成潜在威胁。

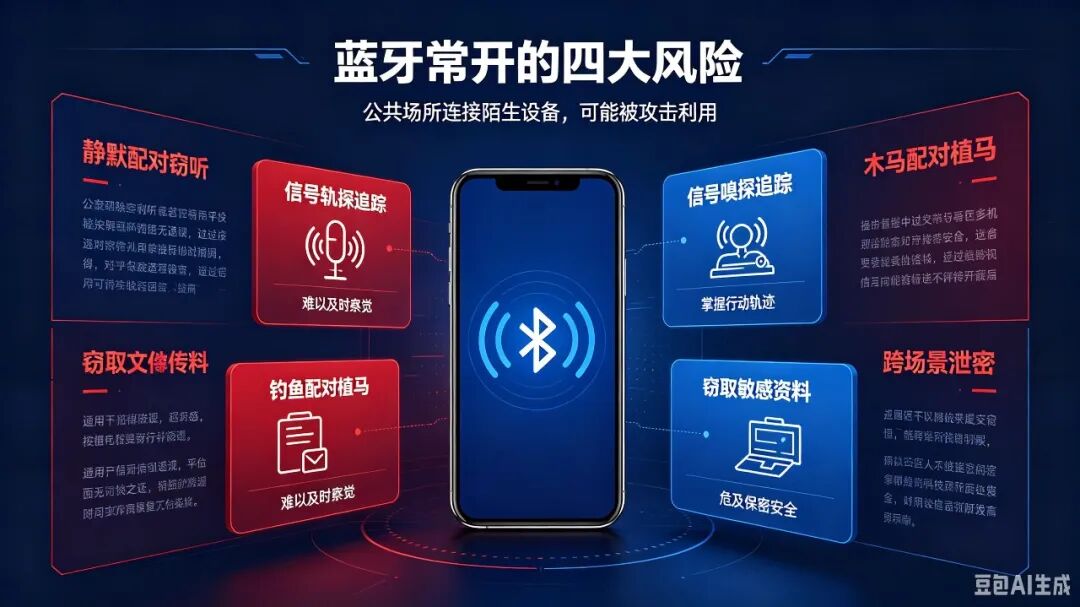
蓝牙常开,主要有哪些风险点?
01
静默强制配对,实现隐蔽窃听
部分手机、耳机固件存在安全漏洞,攻击者可以不需要用户点击确认,短短数秒完成静默配对,直接调用耳机、手机麦克风,窃听周边对话、通话内容。整个过程手机不会弹出明显提醒,普通用户很难发现已经被攻击。
02
信号嗅探,追踪行动轨迹
蓝牙开启时,手机会持续向外广播设备信号。不法分子可以通过嗅探蓝牙信号,识别设备,跟踪用户出行轨迹,掌握用户行动规律,用于画像分析、针对性攻击。
03
钓鱼配对 + 恶意文件植入木马
公共场所弹出陌生蓝牙配对请求,伪装成会议信号、免费网络、公共设备。一旦同意配对,攻击者可传输携带木马的文件,打开文件后手机被植入病毒,账号密码、照片文档等敏感资料被窃取,威胁个人财产与信息安全。
04
跨场景泄密风险,危及保密安全
对于机关单位、涉密岗位人员,蓝牙属于无线传输通道。一旦设备被入侵,可能绕过物理隔离,造成内部工作信息、敏感资料外泄,直接带来国家秘密安全风险,这也是国安部门反复提醒的重点。
蓝牙带来的泄密教训
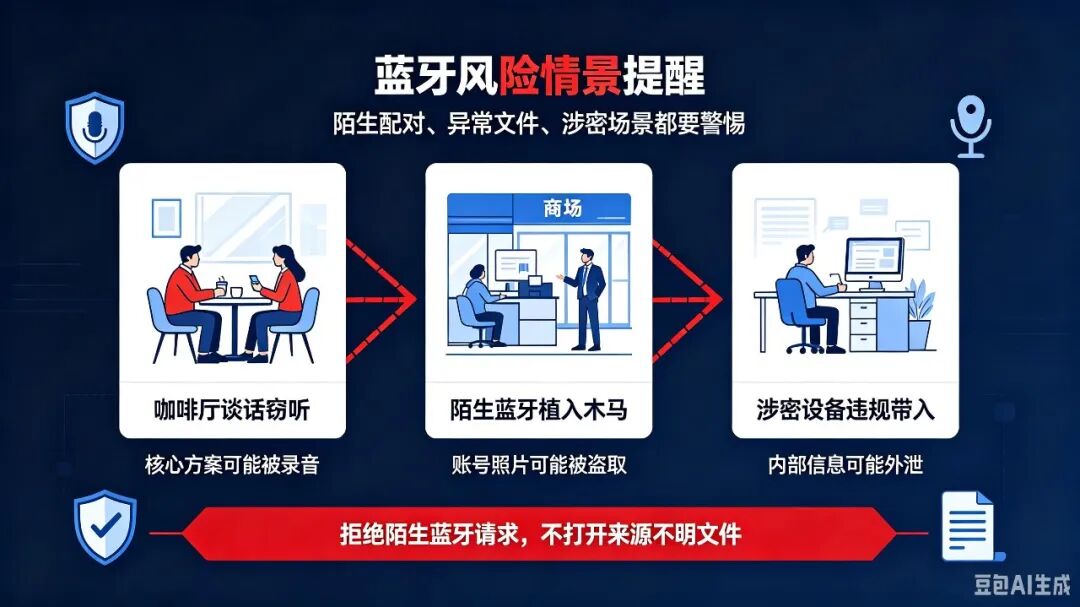
案例一:
咖啡厅商业谈话遭窃听,核心方案泄露
某科技企业负责人在咖啡厅与团队讨论尚未公开的商业方案,全程没有连接陌生Wi-Fi,也没有点击可疑链接。攻击者就在邻座,利用蓝牙漏洞,针对当事人佩戴的无线耳机完成攻击配对,悄悄录下全部谈话内容。后续核心方案被竞争对手获取,企业直接蒙受数百万元经济损失。整个攻击过程当事人毫无察觉,仅仅因为手机蓝牙处于开启状态。
案例二:
公共场所误点陌生蓝牙配对,
手机植入木马
市民在大型商场逛街时,手机收到陌生蓝牙设备推送,提示“会议认证信号,请确认连接”,用户随手点击同意配对。随后对方通过蓝牙发送文件,用户点开后手机被植入恶意木马。攻击者借此读取手机通讯录、照片、账号信息,窃取个人隐私数据,甚至拦截短信验证码,威胁财产安全。
案例三:
涉密场景疏忽,蓝牙设备引发保密隐患
个别工作人员携带开启蓝牙的手机、无线耳机进入工作区域。不法分子可借助蓝牙信号嗅探,尝试发起配对攻击,一旦利用漏洞实现静默配对,就可能录下现场谈话,造成内部工作信息外泄。这类攻击不需要用户手动点击同意,设备漏洞就可能被攻击者直接利用,风险极具隐蔽性。
安全防护 & 保密提醒
不用蓝牙时,及时关闭蓝牙开关
蓝牙耳机、手环使用结束后,第一时间关闭蓝牙,从源头杜绝被扫描、被攻击的机会,不要长期保持蓝牙常开状态。
公共场所坚决拒绝陌生蓝牙配对请求
遇到不明来源的蓝牙连接弹窗,无论标注“会议广播”“公共认证”“免费网络”,一律拒绝,绝不随意配对陌生设备。不要接收、打开陌生蓝牙发来的任何文件。不慎接收后,务必及时查杀病毒。
及时更新手机、蓝牙设备系统版本
手机、无线耳机、智能手表等,及时升级系统固件,厂商更新会修补已知蓝牙安全漏洞,降低被攻击的概率。
涉密环境严格执行保密规定
严禁携带开启蓝牙功能的手机、无线耳机、智能穿戴设备进入涉密场所;涉密计算机要禁用或拆除蓝牙模块,优先使用有线外设,杜绝无线通道泄密隐患。不在公共场所、咖啡厅等外部环境讨论内部敏感工作内容。
出现异常及时处置
如果手机无故出现陌生配对记录、莫名发热耗电加快、莫名弹窗,应立刻关闭蓝牙,断开全部外接设备,查杀病毒,必要时备份数据重置手机,如涉及工作保密,按流程上报。
(参考央视新闻、国家安全部微信公众号等)
文章来源:浙江保密
END